
1. Informationssicherheit & ISMS
Wie gut sind Sie aufgestellt?
Sie möchten die Informationssicherheit Ihres Unternehmens verbessern oder ein digitales Projekt sicher auf den Weg bringen? Der Security Check zeigt, wo Sie stehen, welche Fragen offen sind und welche nächsten Schritte sinnvoll sind.
Security Check – ein guter Anfang
Im Security Check betrachten wir ausgewählte Bereiche Ihrer Informationssicherheit. Wir sichten vorhandene Informationen, besprechen Ihre Ausgangslage und halten fest, was bereits geregelt ist und wo genauer hingeschaut werden sollte.
Sie erhalten eine kompakte Einschätzung Ihrer aktuellen Situation und konkrete Empfehlungen für die nächsten Schritte. Damit wissen Sie besser, wo Sie ansetzen können – ohne sich bereits auf ein umfangreiches Beratungsprojekt festlegen zu müssen.
Der Check ist klar begrenzt. Er ersetzt weder eine vollständige Gap-Analyse noch ein Zertifizierungsaudit oder eine technische Sicherheitsprüfung.
Was danach kommt, entscheiden Sie.
Wenn der erste Überblick genügt, haben Sie eine Grundlage für Ihre eigenen Entscheidungen. Wenn sich weiterer Bedarf zeigt, können wir die relevanten Themen gezielt vertiefen – beispielsweise mit einer Risikoanalyse, der Vorbereitung auf ISO 27001 oder dem Aufbau eines Informationssicherheitsmanagementsystems (ISMS).
Weiterführende Leistungen
- Vertiefte Analyse von Risiken, Regelungen und Nachweisen
- Aufbau und Weiterentwicklung eines ISMS
- Orientierung an ISO 27001 und weiteren relevanten Anforderungen
- Priorisierung von Maßnahmen und Verantwortlichkeiten
- Dokumentation und Vorbereitung auf weitere Prüfungen
Finden Sie heraus, wo Sie stehen.
2. Governance, Risiko & Compliance
Anforderungen verstehen. Maßnahmen gezielt umsetzen.
Welche Anforderungen gelten für Ihr Unternehmen oder Ihr Projekt?Welche Risiken sind relevant, und wie lässt sich nachvollziehbar zeigen, dass angemessene Maßnahmen getroffen wurden?
Ich unterstütze Sie dabei, Anforderungen einzuordnen, Verantwortlichkeiten zu klären und daraus einen praktikablen Handlungsplan zu entwickeln. Dabei können Standards wie ISO 27001, regulatorische Vorgaben wie NIS2 oder konkrete Anforderungen von Kunden und Geschäftspartnern eine Rolle spielen.
Information Security Check-up · Ablauf
Ablauf in vier Schritten
Anforderungen erfassen
Gemeinsam identifizieren wir die gesetzlichen, vertraglichen und fachlichen Anforderungen sowie ISO-Normen, die optimal zu Ihrem Unternehmen passen.
Risiken bewerten
Wir betrachten mögliche Gefährdungen, bestehende Schutzmaßnahmen und offene Fragen. So wird sichtbar, wo genaueres Hinsehen erforderlich ist.
Maßnahmen priorisieren
Aus den Ergebnissen leiten wir konkrete Aufgaben ab. Prioritäten, Verantwortlichkeiten und Aufwand werden nachvollziehbar festgehalten.
Umsetzung dokumentieren
Maßnahmen und Nachweise werden so strukturiert, dass Fortschritte überprüfbar bleiben und die Ergebnisse später weiterverwendet werden können.
Lassen Sie uns die nächsten Schritte klären.
Hinweis: Die Unterstützung dient der organisatorischen und fachlichen Einordnung. Sie ersetzt keine individuelle Rechtsberatung.
3. Digitale Bestandsdokumentation
Wissen, was vorhanden ist und wie es zusammenhängt.
Technische Systeme, Daten und Prozesse entwickeln sich weiter. Informationen dazu liegen jedoch oft an unterschiedlichen Stellen. Eine strukturierte Bestandsdokumentation macht sichtbar, welche Komponenten vorhanden sind, wie sie zusammenwirken und wo wichtige Informationen fehlen.
Ich unterstütze Sie dabei, vorhandene Informationen zusammenzuführen, technische Zusammenhänge nachvollziehbar darzustellen und eine verlässliche Grundlage für Entscheidungen und Veränderungen zu schaffen.
Mögliche Leistungen
- Erfassung und Strukturierung vorhandener Systeme und Daten
- Dokumentation technischer Komponenten, Schnittstellen und Abhängigkeiten
- Aufbereitung bestehender Unterlagen und Nachweise
- Darstellung von Zuständen, Zuständigkeiten und Änderungen
- Entwicklung strukturierter Bestandsübersichten und digitaler Lagebilder
Der Umfang richtet sich nach dem jeweiligen Vorhaben. Das Ergebnis kann eine übersichtliche Bestandsaufnahme sein oder eine weiterführende Dokumentation, die bei Betrieb, Weiterentwicklung und Informationssicherheit unterstützt.
So werden Informationen nicht nur gesammelt, sondern für die Menschen nutzbar, die damit arbeiten und Entscheidungen treffen.
4. Consulting – Analyse und Umsetzung
Von der Einschätzung zum konkreten Vorgehen.
Welche Maßnahmen sind sinnvoll? Was sollte zuerst angegangen werden? Und wie lassen sich die nächsten Schritte mit den vorhandenen Ressourcen umsetzen?
Im Consulting ordne ich Analyseergebnisse ein, entwickle mit Ihnen einen praktikablen Handlungsplan und unterstütze bei der Umsetzung – von Informationssicherheit und ISMS bis zur strukturierten Entwicklung digitaler Vorhaben.
Mögliche Leistungen
- Ergebnisse aus Checks und Analysen einordnen
- Maßnahmen und Prioritäten festlegen
- Verantwortlichkeiten und Abläufe strukturieren
- Richtlinien, Prozesse und Nachweise entwickeln oder überarbeiten
- Projekte und die Weiterentwicklung eines ISMS begleiten
Laufende Begleitung
Ein regelmäßiger Jour fixe schafft Verlässlichkeit und Kontinuität. Wir prüfen den Fortschritt, klären offene Fragen, priorisieren Aufgaben und halten Entscheidungen fest.
Für die laufende Zusammenarbeit können monatliche Stundenkontingente vereinbart werden. Umfang, verfügbare Zeit und Leistungen bleiben transparent; einzelne Aufgaben lassen sich ebenso gezielt beauftragen.
Aus der Praxis
Wenn Gebäudedaten sicherheitsrelevant werden.
Ein Anbieter von 3D-Gebäudescans und virtuellen Rundgängen erfasst Museen, Ausstellungen, Immobilien und Gewerbeflächen in ganz Deutschland. Die Scans bilden Räume bis in den letzten Winkel ab – und können dadurch Informationen enthalten, die sicherheitsrelevant sind.
Gemeinsam bauen wir ein Informationssicherheits-Managementsystem (ISMS) auf. Es schafft die organisatorische Grundlage für einen strukturierten Umgang mit diesen Daten und bereitet den Weg für eine spätere Zertifizierung nach ISO 27001.
Wie sich solche Zusammenhänge in der Praxis darstellen lassen, zeigt das folgende interaktive Beispiel.
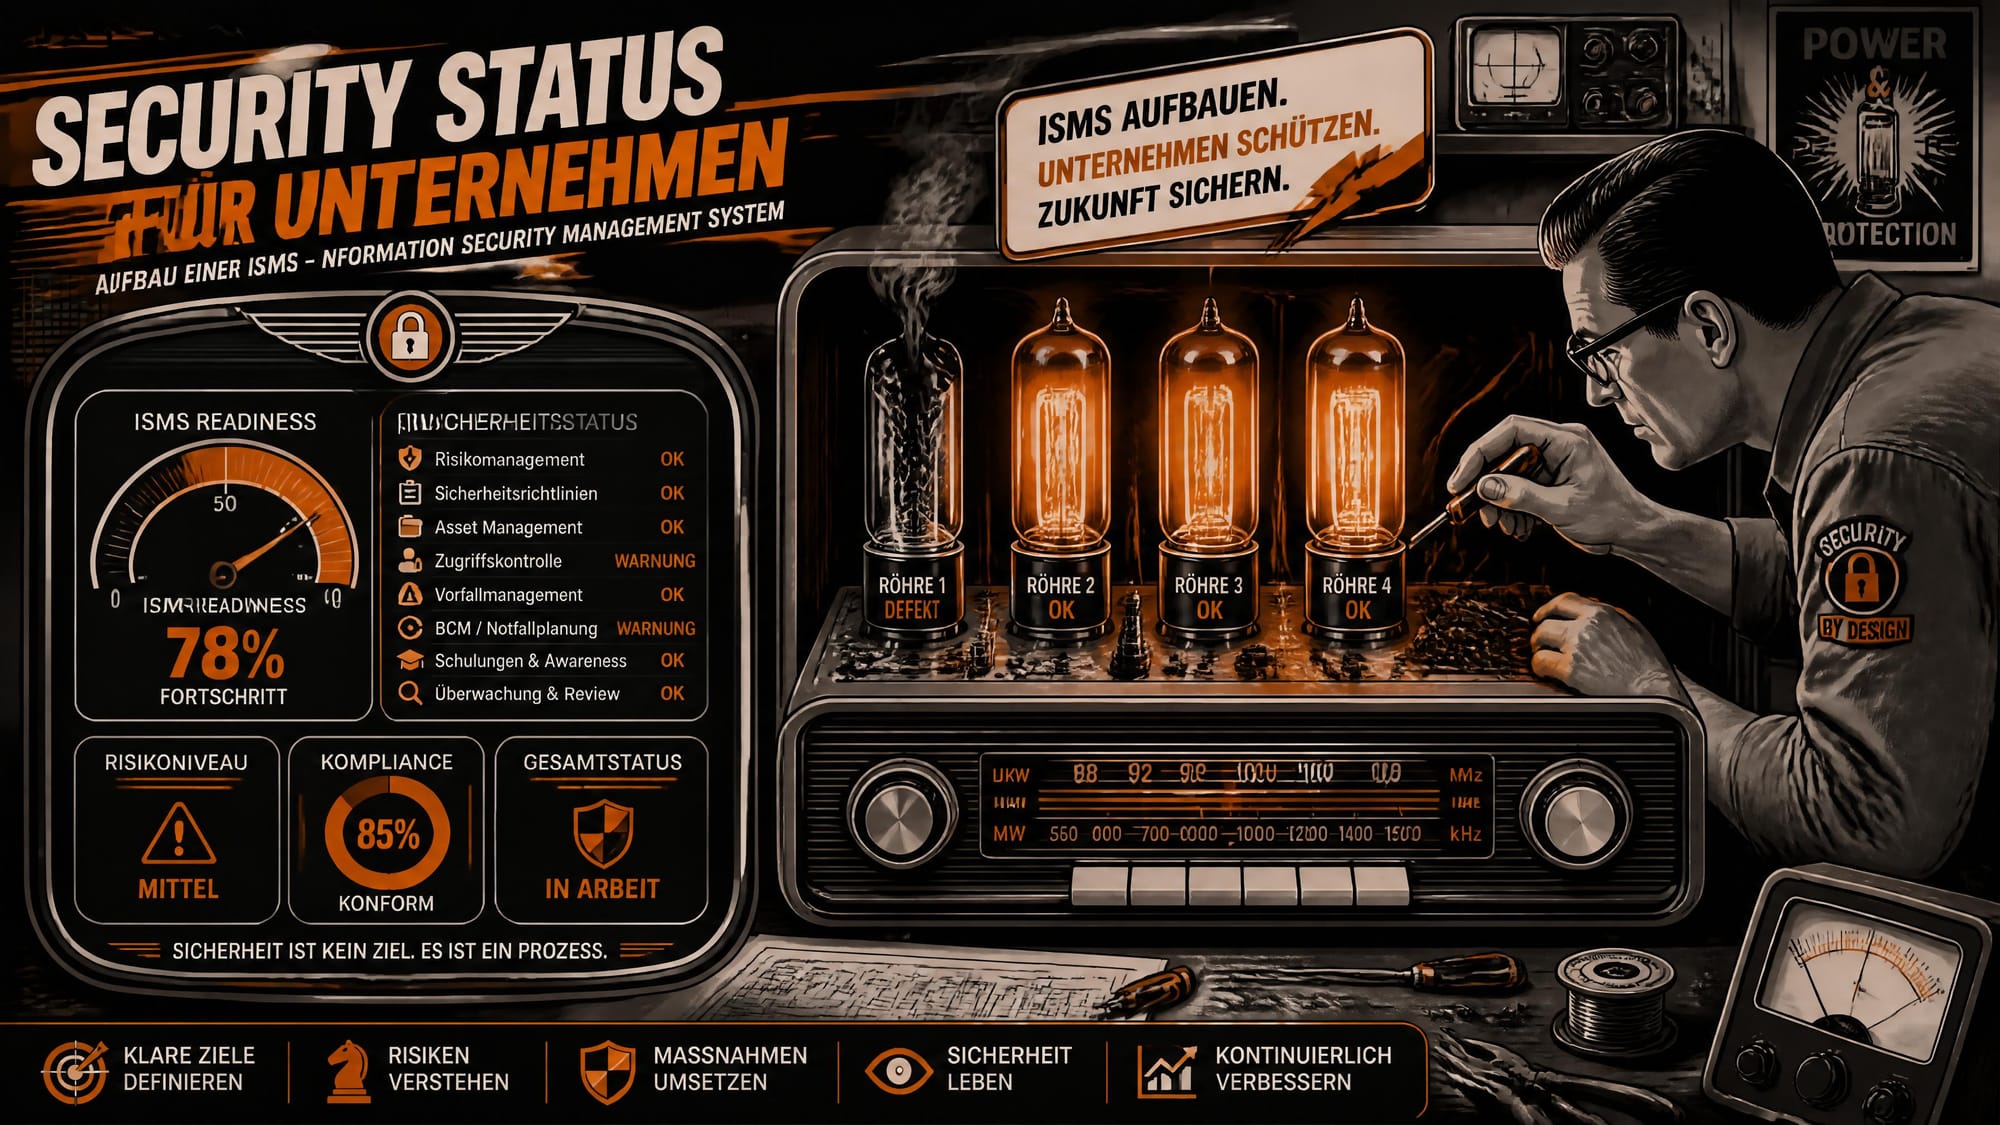
Die dargestellte Arbeitsumgebung ist fiktiv. Wählen Sie einzelne Punkte aus, um vertiefende Informationen zu entdecken und die Zusammenhänge zwischen den Bereichen zu erkunden.
6. Digitale Vorhaben gestalten
Reale Räume digital erfassen. Neue Möglichkeiten erschließen.
Gebäude, Räume und technische Umgebungen lassen sich digital erfassen, dreidimensional darstellen und interaktiv zugänglich machen. Daraus entstehen neue Möglichkeiten für Dokumentation, Präsentation, Planung und Betrieb.
Ich unterstütze Sie dabei, solche Vorhaben zu strukturieren, Anforderungen zu klären und die Umsetzung zu koordinieren – von der ersten Idee bis zum konkreten Ergebnis.
Mögliche Leistungen
- Digitale Vorhaben konzipieren und Anforderungen konkretisieren
- Hybride Projekte mit physischen und digitalen Komponenten strukturieren
- 3D-Gebäudeerfassung und virtuelle Rundgänge in Projektkonzepte einordnen
- Technische Lösungen und beteiligte Dienstleister koordinieren
- Abläufe, Zuständigkeiten und Ergebnisse dokumentieren
Der Umfang richtet sich nach dem Vorhaben und den verfügbaren Ressourcen. Informationssicherheit und Governance werden dort berücksichtigt, wo sie für das Projekt relevant sind.
GLOSSAR
Security Check – Bestandsaufnahme
Eine strukturierte Ersteinschätzung der Informationssicherheit einer Organisation. Dabei werden bestehende Maßnahmen und Verfahren betrachtet, erkennbare Schwachstellen und Handlungsbedarfe identifiziert und mögliche nächste Schritte zur Verbesserung abgeleitet.
MVSP - Minimum Viable Secure Product
MVSP ist ein Community-Framework mit grundlegenden Sicherheitsempfehlungen für digitale Produkte und Dienstleistungen. Es hilft Unternehmen, zentrale Sicherheitsanforderungen systematisch zu berücksichtigen und die Sicherheit ihrer Produkte nachvollziehbar zu bewerten.
ISMS - Informationssicherheits-Managementsystem
Ein ISMS beschreibt, wie eine Organisation Informationssicherheit dauerhaft organisiert, steuert, überprüft und verbessert.
Es umfasst nicht nur Dokumente, sondern auch Menschen, Prozesse, Verantwortlichkeiten, Risiken und Nachweise. Ziel ist es, Informationen systematisch vor Verlust, Manipulation und unbefugtem Zugriff zu schützen und Informationssicherheitsrisiken nachvollziehbar zu behandeln.
Die ISO 27001 definiert die Anforderungen an ein solches Managementsystem.
ISO 27001 - Informationssicherheitsmanagement
ISO/IEC 27001:2022 ist der internationale Standard für Informationssicherheits-Managementsysteme.
Es unterstützt Unternehmen dabei, Informationssicherheitsrisiken systematisch zu erkennen, zu bewerten und zu behandeln sowie den Schutz vertraulicher Informationen sicherzustellen. Dazu gehören geregelte Zuständigkeiten, angemessene Sicherheitsmaßnahmen und nachvollziehbare Prozesse zur kontinuierlichen Verbesserung.
Eine Zertifizierung bestätigt durch eine unabhängige Zertifizierungsstelle, dass ein ISMS die Anforderungen des Standards erfüllt.
ISO 9001 – Qualitätsmanagement
ISO 9001 definiert Anforderungen an ein Qualitätsmanagementsystem. Es unterstützt Unternehmen dabei, Arbeitsabläufe systematisch zu planen, zu überprüfen und kontinuierlich zu verbessern. Bei der 3D-Gebäudeerfassung kann dies eine nachvollziehbare Qualitätssicherung von der Datenerhebung über die Prüfung bis zur Dokumentation unterstützen. So entstehen verlässliche Grundlagen für Wartung, Planung und Gebäudemanagement.
KRITIS - Kritische Infrastrukturen
Kritische Infrastrukturen sind Anlagen und Einrichtungen, deren Ausfall oder Beeinträchtigung die Versorgung der Bevölkerung oder das Funktionieren des Gemeinwesens erheblich beeinträchtigen kann.
Dazu gehören unter anderem die Bereiche Energie, Wasser, Gesundheit, Ernährung sowie Informationstechnik und Telekommunikation.
Für Betreiber, die unter die einschlägigen gesetzlichen Regelungen fallen, gelten besondere Anforderungen an die Sicherheit und Widerstandsfähigkeit ihrer kritischen Anlagen und Systeme.
Governance – Steuerungs- und Entscheidungsrahmen
Governance legt fest, wer Entscheidungen trifft, wer Verantwortung trägt, wie Risiken bewertet und akzeptiert werden und wie Entscheidungen transparent und nachvollziehbar bleiben.
Sie schafft klare Zuständigkeiten, verbindliche Regeln und überprüfbare Entscheidungswege, damit eine Organisation ihre Ziele verantwortungsvoll und kontrolliert verfolgen kann.
Audit Readiness – Vorbereitung auf ein Audit
Audit Readiness beschreibt, wie gut eine Organisation auf eine externe Prüfung vorbereitet ist. Dabei werden Prozesse, Verantwortlichkeiten, Maßnahmen und Nachweise daraufhin überprüft, ob sie nachvollziehbar dokumentiert sind und den relevanten Anforderungen entsprechen.
Das eigentliche Zertifizierungsaudit wird durch eine unabhängige, akkreditierte Zertifizierungsstelle durchgeführt.
ISO/IEC 27090 – Sicherheit von KI-Systemen
ISO/IEC 27090:2026 ist eine internationale Leitlinie zur Erkennung und Behandlung spezifischer Sicherheitsrisiken künstlicher Intelligenz.
Sie behandelt unter anderem die Manipulation von Trainingsdaten, den Diebstahl von KI-Modellen und Angriffe auf KI-Systeme.
Die Norm ergänzt bestehende Ansätze der Informationssicherheit, insbesondere ISO/IEC 27001 und ISO/IEC 27002. Sie ist eine Orientierungshilfe und kein eigenständiger zertifizierbarer Managementsystemstandard.
Relevanz: Hilft Unternehmen, KI-bezogene Sicherheitsrisiken systematisch zu bewerten und in bestehende Informationssicherheitsprozesse zu integrieren.
Quelle: ISO – ISO/IEC 27090:2026
EMPFEHLUNG

Affiliate-Link - Ich bekomme eine kleine Provision - für dich bleibt der Preis gleich.